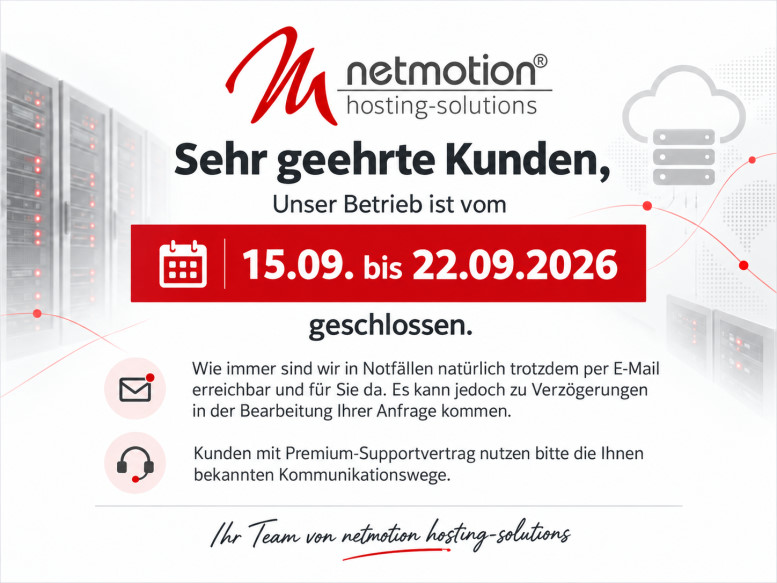
Sehr geehrte Kunden, Unser Betrieb ist vom 15.09. bis 22.09.2026 geschlossen. Wie immer sind wir in Notfällen natürlich trotzdem per E-Mail erreichbar und für Sie da. Es kann jedoch zu Verzögerungen in der Bearbeitung Ihrer Anfrage kommen. Kunden mit Premium-Supportvertrag nutzen bitte die Ihnen bekannten Kommunikationswege. Ihr Team von netmotion hosting-solutions
Unsere Betriebsruhetage 2026 sind wie folgt: 15.09. – 22.09.2026 | 02.10.2026 | 02.11. – 04.11.2026 | 21.12.2026-08.01.2027 Sie erreichen uns aber jederzeit per E-Mail. Kunden mit Support-Vertrag erreichen uns über die ihnen bekannte Rufnummer.
Liebe Kunden. – Wir helfen gerne. Doch bitte denken Sie daran, uns Ihre Änderungswünsche per E-Mail mitzuteilen. Nur so ist ein kostengünstiges, effizientes Arbeiten möglich. Beachten Sie auch bitte unsere telefonischen Supportzeiten von 9.00 bis 13.00 Uhr. – Herzlichen Dank. Unser E-Mail Support ist von 7.00 bis 19.00 Uhr gerne für Sie da. Kunden mit…
Ein entfernter, authentisierter Angreifer kann mehrere Schwachstellen in D-LINK Router ausnutzen, um beliebigen Programmcode auszuführen oder einen Denial-of-Service-Zustand zu verursachen.
Ein Angreifer kann mehrere Schwachstellen in Google Cloud Platform ausnutzen, um einen Cross-Site Scripting Angriff durchzuführen, und um beliebigen Programmcode auszuführen.
Ein Angreifer kann mehrere Schwachstellen in IceWarp EPOS ausnutzen, um beliebigen Programmcode mit Administratorrechten auszuführen, Sicherheitsmaßnahmen zu umgehen, Cross-Site-Scripting-Angriffe durchzuführen oder beliebige Dateien zu lesen.
Ein entfernter authentisierter, lokaler Angreifer kann mehrere Schwachstellen in Tanium Endpoint Management ausnutzen, um seine Privilegien zu erhöhen, vertrauliche Informationen offenzulegen, einen Denial-of-Service-Zustand herbeizuführen oder Daten zu manipulieren.
Ein lokaler, oder ein entfernter authentisierter Angreifer kann mehrere Schwachstellen in OpenClaw ausnutzen, um Sicherheitsvorkehrungen zu umgehen, Daten zu manipulieren oder vertrauliche Informationen offenzulegen.
Ein lokaler Angreifer kann eine Schwachstelle in QEMU ausnutzen, um einen Denial of Service Angriff durchzuführen oder vertrauliche Informationen offenzulegen.
Ein Angreifer kann mehrere Schwachstellen in BigBlueButton ausnutzen, um einen Denial of Service Angriff durchzuführen, und um Informationen offenzulegen.
Ein Angreifer kann mehrere Schwachstellen in Graylog ausnutzen, um Sicherheitsvorkehrungen zu umgehen, um Informationen offenzulegen, und um einen Cross-Site Scripting Angriff durchzuführen.
Ein Angreifer kann mehrere Schwachstellen in Splunk Splunk Enterprise ausnutzen, um Root-Rechte zu erlangen, beliebigen Code mit Systemrechten auszuführen, Sicherheitsmaßnahmen zu umgehen, vertrauliche Informationen offenzulegen oder einen Denial-of-Service-Zustand zu verursachen. Informationen.
Ein entfernter, anonymer Angreifer kann eine Schwachstelle in NetApp ActiveIQ Unified Manager ausnutzen, um Informationen offenzulegen, um einen Denial of Service Angriff durchzuführen, und um Daten zu manipulieren.
LDAP gilt als Industriestandard für Authentifizierung, Autorisierung sowie Adress- und Benutzerverwaltung. Wer OpenLDAP sicher betreibt, reduziert Reibungsverluste bei Anwendungsanbindung und Zugriffsschutz. (Golem Karrierewelt, Identitätsmanagement)
14 Jahre lang konnte Siri Dahl ihren echten Namen erfolgreich geheim gehalten – nun hat Grok ihn auf simple Nachfrage samt Geburtsdatum verraten. (Grok, Datenschutz)
Satelliten, Raumgleiter, Laserwaffen: Deutschlands Pläne fürs All klingen gut. Die gescheiterten Projekte der Vergangenheit lassen aber ernsthaft fragen: Wie soll das gehen? Ein IMHO von Friedrich List (Militär, Politik)
Von Juli bis Dezember 2025 konnten Angreifer Daten einiger Paypal-Business-Kunden abgreifen. Auch unbefugte Transaktionen wurden beobachtet. (Datenleck, Datenschutz)
Eine Untersuchung von agentischen KI-Systemen zeigt auf, welche Risiken durch die geringe Diversifizierung bei KI-Basismodellen entstehen. (KI, Google)
Ein Hacker behauptet, im Besitz persönlicher Daten von über 27.000 Mitarbeitern der RTL Group zu sein. RTL untersucht den Vorfall. (Datenleck, Datenschutz)
Zero Trust setzt auf durchgängige Verifikation von Identitäten, Geräten und Anwendungen. Ein eintägiger Workshop zeigt, wie Sicherheitsbausteine in Microsoft 365 dazu praxisnah konfiguriert werden. (Golem Karrierewelt, Server-Applikationen)
Die Volkswagen-Zentrale will ihre fragmentierte Software konsolidieren. Die Neuordnung soll ein Schwerpunkt in Oliver Blumes zweiter Amtszeit werden. (VW, Security)
Die Telekom erklärt, dass Quanteninformationen über 30 Kilometer kommerzielle Telekom-Glasfaser übertragen wurden – außerhalb eines Labors. (Quantenkommunikation, Telekom)
Fernzugänge sind 2026 eine der wichtigsten Angriffsflächen. Wir geben eine praxisnahe Checkliste für Schutz, Monitoring und Patch-Routine. Ein Ratgebertext von Steffen Zahn (Security, Sicherheitslücke)
Abgesehen von einer extrem langen Haltbarkeit soll das System gleich mehrere Fortschritte gemacht haben, vom Preis bis zur Lesbarkeit. (Datensicherheit, Microsoft)
Apple hat gerade Updates verteilt, auch für das betagte iPhone 5s. Im Test zeigt es sich tatsächlich als brauchbar – für eine kleine Zielgruppe. Ein Praxistest von Mario Petzold (Apple, iPhone)
Wer ein aktuelles Pixel benutzt, weiß, dass Googles Gesichtsentsperrung im Dunkeln nicht funktioniert. Das soll sich ändern. (Google Pixel, Smartphone)
Wir verwenden Cookies und ähnliche Technologien. Notwendige Funktionen sind immer aktiv. Weitere Dienste laden wir nur mit Ihrer Zustimmung. Ihre Auswahl können Sie jederzeit unter “Cookie-Richtlinie” ändern. Diesen Link finden Sie auch am Seitenende.
Funktional
Immer aktiv
Diese Cookies und Funktionen sind erforderlich, damit die Website technisch funktioniert und die von Ihnen gewünschten Dienste bereitgestellt werden können.
Präferenzen
Die technische Speicherung oder der Zugriff ist für den rechtmäßigen Zweck der Speicherung von Präferenzen erforderlich, die nicht vom Abonnenten oder Benutzer angefordert wurden.
Statistiken
Die technische Speicherung oder der Zugriff, der ausschließlich zu statistischen Zwecken erfolgt.Diese Cookies helfen uns zu verstehen, wie unsere Website genutzt wird. Die dabei erhobenen Daten werden anonym und ausschließlich von uns ausgewertet.
Marketing
Diese Dienste werden nur mit Ihrer Zustimmung geladen. Sie können externe Inhalte und Funktionen bereitstellen sowie Informationen auf Ihrem Gerät speichern oder auslesen. Je nach Dienst können dabei personenbezogene Daten an Drittanbieter übermittelt werden.